
查看dd命令进度主要分为两种,一种是在接收端查看,一种是在发送端查看。 一、发送端查看进度 (一)发送信号 一般默认情况下,发送端会执行如下命令发送DD镜像。 这时,可以使用如下命令向dd进程发送"SIGUSR1"信号查看进度 当执行命令后,可以看到发送端输出了进度。 (二)自带参数 当本地dd时可以使用下面命令,使用自带的参数显示进度。 (三)pv命令 可以使用pv命令代替dd命令读取镜像,进行传输。 二、接收端查看进度 接收端通常使用 "pv" 命令来打印进度。
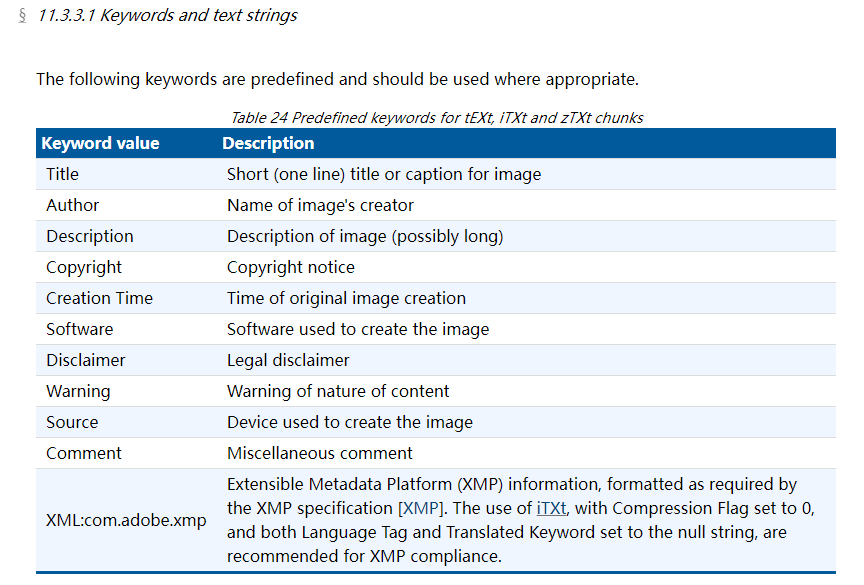
博主在近期工作中遇到了一些关于图片溯源的课题,所以博主整理了下几种常见溯源方式来供大家讨论学习,博主计划分为几篇博文分开讲解,本期博主先介绍PNG图片的溯源。 首先我们需要先认识一下PNG格式的结构,我们可以在 https://www.w3.org/TR/png/ 找到有关PNG的文件结构。 其中“11.3.3Textual information”小节是这么描述png文本块的:“PNG provides the tEXt, iTXt, and zTXt chunks for storing text string…

看到这两天有小伙伴给我发邮件,说使用7-Zip查看交换数据流不太方便,问我有没有更好的一些方法,那么今天咱们就展开讲一下吧。 还是老样子,我尽量讲的细一点,因为有很多读者是没有基础的小伙伴,方便大家看完文章能够复现,如果是稍微有些基础的小伙伴可以跳着看。 先补充一下如何使用命令行查看交换数据流,首先,按下“Win”+“R”,输入“cmd”,点击“确定”。 使用“cd”命令切换到下载文件的目录,例如我的路径是“C:\Users\Administrator\Downloads”,则输入“cd C:\Users\Admi…
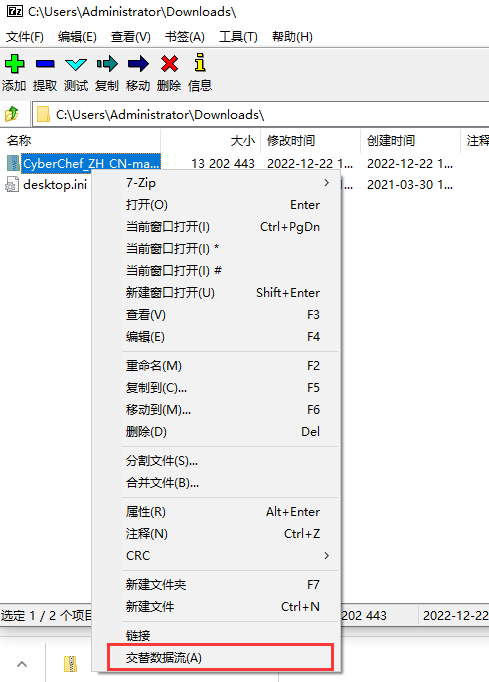
注:以下内容建议在win10及以上操作系统的NTFS格式分区下复现。 近期博主在使用7-Zip,时,发现了一个很有意思的选项,叫做“交替数据流”。 经过博主研究过,发现这个还是挺有趣的,所以今天博主分享一下关于NTFS交换数据流的溯源方法。 首先,我们在任意网站下载一个文件。 然后,我们运行打开7-Zip目录下的“7zFM.exe”。(没有安装7-Zip,可以在在这里下载 https://www.7-zip.org ) 再然后我们找到刚刚下载的文件。 选择刚刚下载的文件,右击,选择“交替数据流”。 可以看到打开了一…
最近博主在研究如何通过行为分析的方式进行溯源,结果发现这方面的知识在网上很少找得到。 所以博主决定来分享一下如何通过对PE中的时间、日志、发帖时间等推理攻击者活动时区。因为这方面的资料比较少,所以博主会尽量讲的细一些。 咱们先从PE中的时间讲起 ,有些基础的小伙伴可能知道PE中存在着编译时间的字段。但是有经验的黑客一般会混淆掉编译时间的字段,让安全人员无从下手。 不过还好,PE文件中不止存在一个时间戳。 应该说,至少有“IMAGE_FILE_HEADER”、“IMAGE_IMPORT_DESCRIPTOR”、“IM…

“PDF是Portable Document Format的简称,意为“可携带文档格式”,是由Adobe Systems用于与应用程序、操作系统、硬件无关的方式进行文件交换所发展出的文件格式。PDF文件以PostScript语言图象模型为基础,无论在哪种打印机上都可保证精确的颜色和准确的打印效果,即PDF会忠实地再现原稿的每一个字符、颜色以及图象。” — — WIKI 近期博主发现有很多黑客组织在攻击时,喜欢额外放一个PDF作为诱饵文档,用来迷惑用户降低用户的警惕性,殊不知,PDF中也存在着多个字段可以协助我们进行…

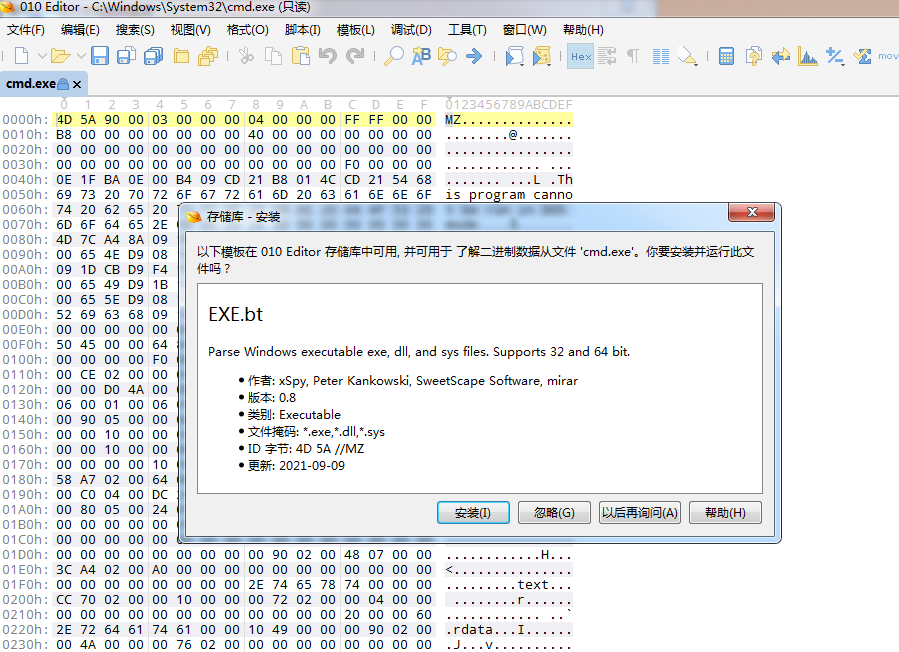
众所周知,Windows PE文件结构长这样。 落到文件就像是这样,其中“■”颜色选中的地方是“IMAGE_DOS_HEADER”。 按照微软的文档说明,结构应该是这样: 是不是感觉怪怪的,好像与文档对不上? 我们可以尝试着人工先分析一下,首先,把这段明文的内容提取出来,根据内容“This program cannot be run in DOS mode.(该程序不能以DOS模式运行。)”可以猜出,这段明文可能是用来在dos环境下,提示该程序无法直接运行的。 那么我们跳过这段数据继续往下看,下面这段看起来似乎比较…

近期发现了一些恶意的Lnk样本,忽然想到之前研究过Lnk文件的结构,就在此向大家分享一些有用的知识点,希望大家有所收获。 在Lnk文件中有很多字段,其中有一些字段很有意思,包括:“MachineID”、“MAC Address”、“SID”、“DriveSerialNumber”、“Item Type Text”等等,这些字段对溯源是很有帮助的,可以结合VT等样本沙箱进行Hunter,扩展更多样本,从而梳理攻击者的攻击时间线、攻击目标等等。 以下篇幅博主主要讲解Lnk文件的结构,我会尽量写的详细一点,方便大家学习。…
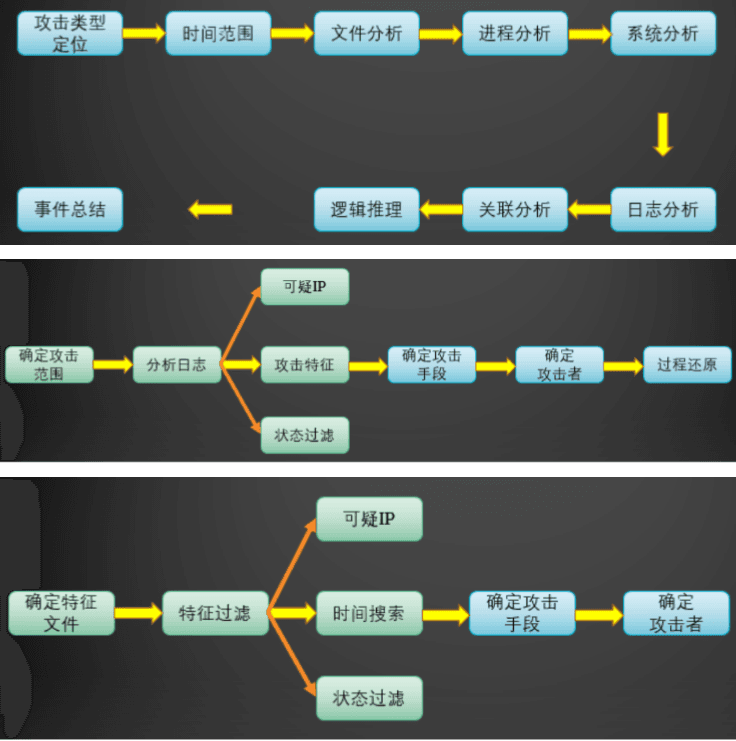
PS:好久没更新博客了,我收集了些应急响应的事件处理方案,希望可以帮到大家 应急响应综合 应急响应类型 web入侵:挂马、网页篡改(博彩/黑帽SEO等)、植入webshell,黑页,暗链等主机入侵:病毒木马、勒索软件、远控后门、系统异常、RDP爆破、SSH爆破、主机漏洞、数据库入侵等网络攻击:DDOS攻击、DNS/HTTP劫持、ARP欺骗等路由器/交换机异常:内网病毒,配置错误等 初步信息收集 客户属性:如名称/区域/领域等入侵范围:如主机数/网段等入侵现象:如cpu过高,勒索界面,异常网络链接,安全设备告警等客户…
