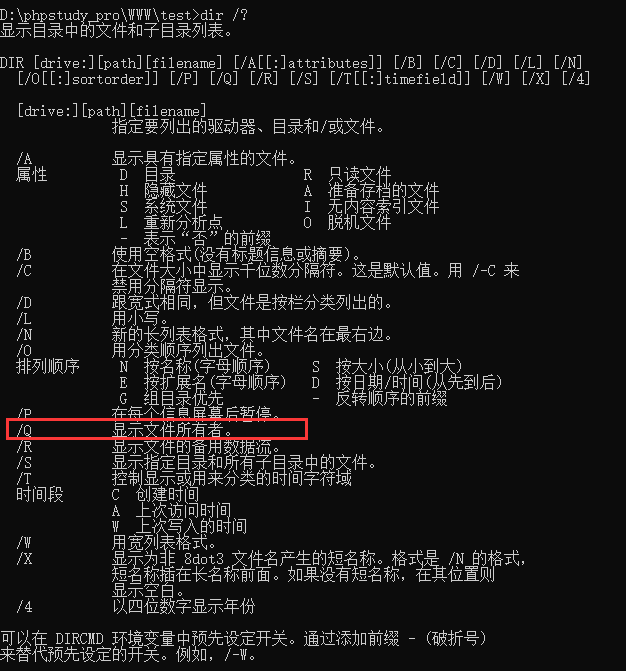
博主前阵子工作的时候注意到命令行的dir命令有个“/Q”参数,可以获取到文件的所有者,也可通过该技巧快速定位攻击者留下的木马后门。 仔细研究了一下后发现这个参数还是比较有价值的,特别是在检查windows服务器被攻击的时候。 举个例子🌰:黑客小张通过SQL注入执行力mysql写了一个木马后门“shell.php”到网站根目录, 当我们检查的时候,在网站目录执行“dir /Q”(“/A:-D参数是不显示'.'和'..'文件夹,此处仅为了截图方便,不详细解释完整含义”)。 可以很明显的看出来inde.p…