
查看dd命令进度主要分为两种,一种是在接收端查看,一种是在发送端查看。 一、发送端查看进度 (一)发送信号 一般默认情况下,发送端会执行如下命令发送DD镜像。 这时,可以使用如下命令向dd进程发送"SIGUSR1"信号查看进度 当执行命令后,可以看到发送端输出了进度。 (二)自带参数 当本地dd时可以使用下面命令,使用自带的参数显示进度。 (三)pv命令 可以使用pv命令代替dd命令读取镜像,进行传输。 二、接收端查看进度 接收端通常使用 "pv" 命令来打印进度。

如题:最近偶尔有小伙伴问博主,要如何浏览VMDK磁盘,像是“xxx-disk1.vmdk”或“xxx-disk1-000001.vmdk”等磁盘。 如果是简单分析的话,在这里博主比较推荐使用 "winhex" 或者 "X-Ways Forensics" 其中一个软件,下面博主会以 winhex 举例。 首先,我们打开 winhex 点击左上角 "文件" -> "打开(O)"。 选中某某VMDK,(注意先不要选下面的"xxx-000001.vmdk"之类的小磁盘)具体原因后续会说明。 点击下面的文件类型,选择“所有镜…

可以使用如下方式转义 例如,正常传参: fofax "title="系统" && (protocol="http" || protocol="https") && after="2022-08-07"" 直接报错,不执行,但是我们可以使用上述方法传参。 修改为 echo | set /p="title="系统" && (protocol="http" || protocol="https") && after="2022-08-07"" | fofax…

经常有人说自己搭建了v2ray或者买的v2ray的节点,带宽太低,访问速度太慢,用起来会非常难受。 博主稍微研究了下,v2ray在4.3版本的时候就已经支持均衡负载了,所以如果要使用的话,请确保在4.3以上。 因为博主一直用的是v2rayN,所以本教程以v2rayN举例。 首先打开v2rayN,更新v2fly(v2ray),等待更新完毕。 然后打开v2rayN的,选择喜欢的节点。 打开并编辑v2rayN文件夹中的config.json 在打开的config.json中找到"outbounds"数组的第一个对象,这个…
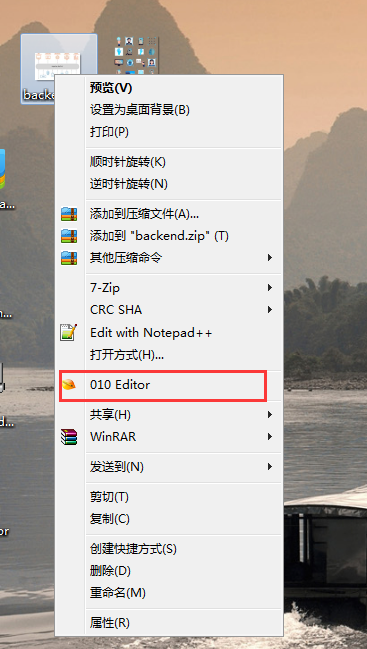
今天博主分享jpg格式的溯源,书接上文。 首先找到一个使用Adobe编辑过的jpg,我们右键,使用010 Editor打开 安装模板 然后我们依次展开结构体“APP1” 我们可以看到第一个APP1结构体“app1[0]”存储的是Exif信息,第二个结构体“app1[1]”存储的是XAP信息。 我们可以先展开第一个结构体“app1[0]”->“struct IFD ifdMainImage”我们可以看到关键字“Adobe Photoshop 21.1 (Macintosh)”和“2020:03:26 16:31:10…
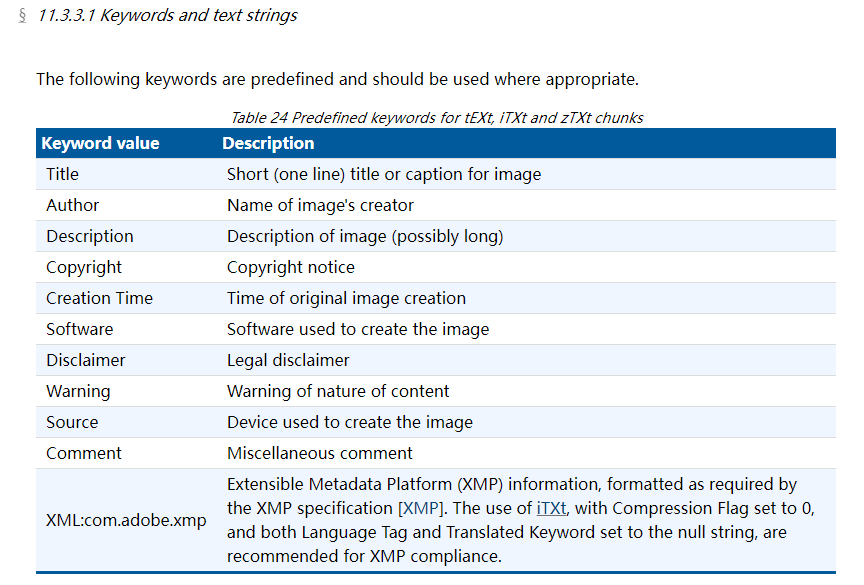
博主在近期工作中遇到了一些关于图片溯源的课题,所以博主整理了下几种常见溯源方式来供大家讨论学习,博主计划分为几篇博文分开讲解,本期博主先介绍PNG图片的溯源。 首先我们需要先认识一下PNG格式的结构,我们可以在 https://www.w3.org/TR/png/ 找到有关PNG的文件结构。 其中“11.3.3Textual information”小节是这么描述png文本块的:“PNG provides the tEXt, iTXt, and zTXt chunks for storing text string…

看到这两天有小伙伴给我发邮件,说使用7-Zip查看交换数据流不太方便,问我有没有更好的一些方法,那么今天咱们就展开讲一下吧。 还是老样子,我尽量讲的细一点,因为有很多读者是没有基础的小伙伴,方便大家看完文章能够复现,如果是稍微有些基础的小伙伴可以跳着看。 先补充一下如何使用命令行查看交换数据流,首先,按下“Win”+“R”,输入“cmd”,点击“确定”。 使用“cd”命令切换到下载文件的目录,例如我的路径是“C:\Users\Administrator\Downloads”,则输入“cd C:\Users\Admi…
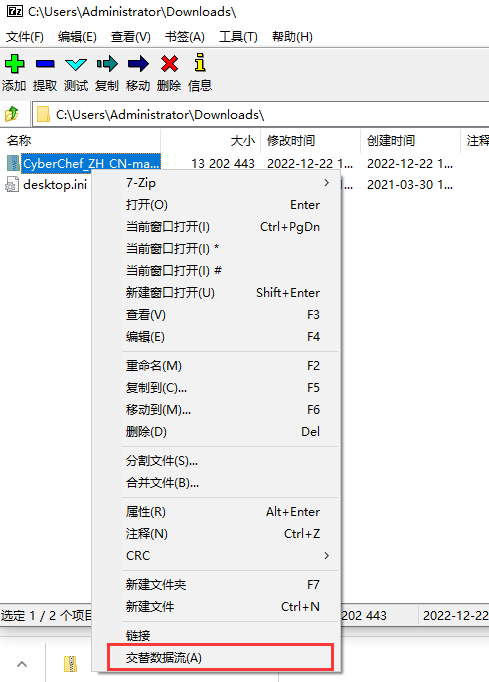
注:以下内容建议在win10及以上操作系统的NTFS格式分区下复现。 近期博主在使用7-Zip,时,发现了一个很有意思的选项,叫做“交替数据流”。 经过博主研究过,发现这个还是挺有趣的,所以今天博主分享一下关于NTFS交换数据流的溯源方法。 首先,我们在任意网站下载一个文件。 然后,我们运行打开7-Zip目录下的“7zFM.exe”。(没有安装7-Zip,可以在在这里下载 https://www.7-zip.org ) 再然后我们找到刚刚下载的文件。 选择刚刚下载的文件,右击,选择“交替数据流”。 可以看到打开了一…
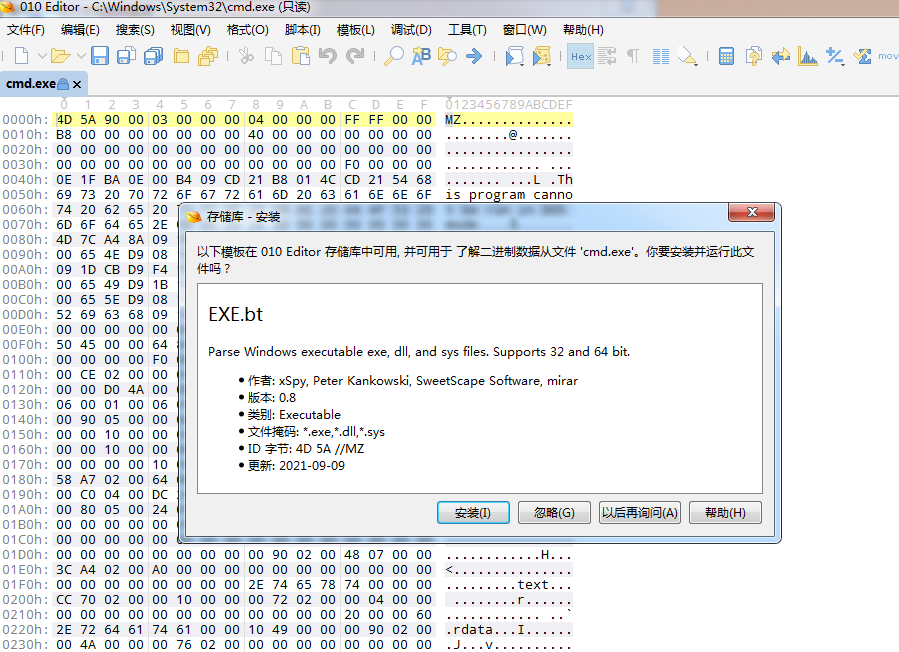
最近博主在研究如何通过行为分析的方式进行溯源,结果发现这方面的知识在网上很少找得到。 所以博主决定来分享一下如何通过对PE中的时间、日志、发帖时间等推理攻击者活动时区。因为这方面的资料比较少,所以博主会尽量讲的细一些。 咱们先从PE中的时间讲起 ,有些基础的小伙伴可能知道PE中存在着编译时间的字段。但是有经验的黑客一般会混淆掉编译时间的字段,让安全人员无从下手。 不过还好,PE文件中不止存在一个时间戳。 应该说,至少有“IMAGE_FILE_HEADER”、“IMAGE_IMPORT_DESCRIPTOR”、“IM…

“PDF是Portable Document Format的简称,意为“可携带文档格式”,是由Adobe Systems用于与应用程序、操作系统、硬件无关的方式进行文件交换所发展出的文件格式。PDF文件以PostScript语言图象模型为基础,无论在哪种打印机上都可保证精确的颜色和准确的打印效果,即PDF会忠实地再现原稿的每一个字符、颜色以及图象。” — — WIKI 近期博主发现有很多黑客组织在攻击时,喜欢额外放一个PDF作为诱饵文档,用来迷惑用户降低用户的警惕性,殊不知,PDF中也存在着多个字段可以协助我们进行…
