
查看dd命令进度主要分为两种,一种是在接收端查看,一种是在发送端查看。 一、发送端查看进度 (一)发送信号 一般默认情况下,发送端会执行如下命令发送DD镜像。 这时,可以使用如下命令向dd进程发送"SIGUSR1"信号查看进度 当执行命令后,可以看到发送端输出了进度。 (二)自带参数 当本地dd时可以使用下面命令,使用自带的参数显示进度。 (三)pv命令 可以使用pv命令代替dd命令读取镜像,进行传输。 二、接收端查看进度 接收端通常使用 "pv" 命令来打印进度。

如题:最近偶尔有小伙伴问博主,要如何浏览VMDK磁盘,像是“xxx-disk1.vmdk”或“xxx-disk1-000001.vmdk”等磁盘。 如果是简单分析的话,在这里博主比较推荐使用 "winhex" 或者 "X-Ways Forensics" 其中一个软件,下面博主会以 winhex 举例。 首先,我们打开 winhex 点击左上角 "文件" -> "打开(O)"。 选中某某VMDK,(注意先不要选下面的"xxx-000001.vmdk"之类的小磁盘)具体原因后续会说明。 点击下面的文件类型,选择“所有镜…

可以使用如下方式转义 例如,正常传参: fofax "title="系统" && (protocol="http" || protocol="https") && after="2022-08-07"" 直接报错,不执行,但是我们可以使用上述方法传参。 修改为 echo | set /p="title="系统" && (protocol="http" || protocol="https") && after="2022-08-07"" | fofax…

看到这两天有小伙伴给我发邮件,说使用7-Zip查看交换数据流不太方便,问我有没有更好的一些方法,那么今天咱们就展开讲一下吧。 还是老样子,我尽量讲的细一点,因为有很多读者是没有基础的小伙伴,方便大家看完文章能够复现,如果是稍微有些基础的小伙伴可以跳着看。 先补充一下如何使用命令行查看交换数据流,首先,按下“Win”+“R”,输入“cmd”,点击“确定”。 使用“cd”命令切换到下载文件的目录,例如我的路径是“C:\Users\Administrator\Downloads”,则输入“cd C:\Users\Admi…
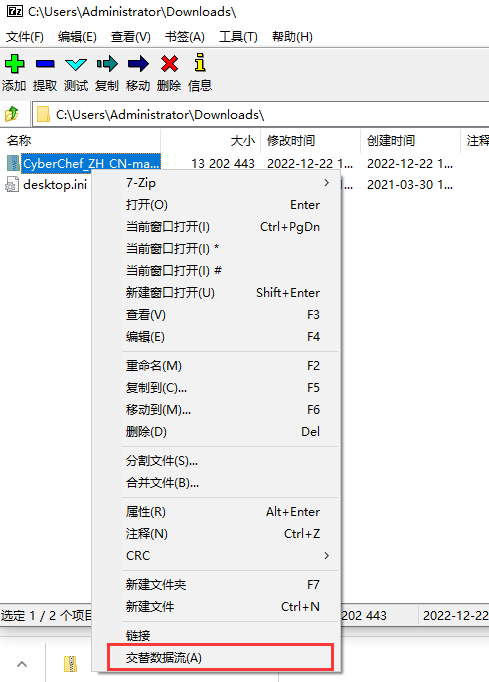
注:以下内容建议在win10及以上操作系统的NTFS格式分区下复现。 近期博主在使用7-Zip,时,发现了一个很有意思的选项,叫做“交替数据流”。 经过博主研究过,发现这个还是挺有趣的,所以今天博主分享一下关于NTFS交换数据流的溯源方法。 首先,我们在任意网站下载一个文件。 然后,我们运行打开7-Zip目录下的“7zFM.exe”。(没有安装7-Zip,可以在在这里下载 https://www.7-zip.org ) 再然后我们找到刚刚下载的文件。 选择刚刚下载的文件,右击,选择“交替数据流”。 可以看到打开了一…
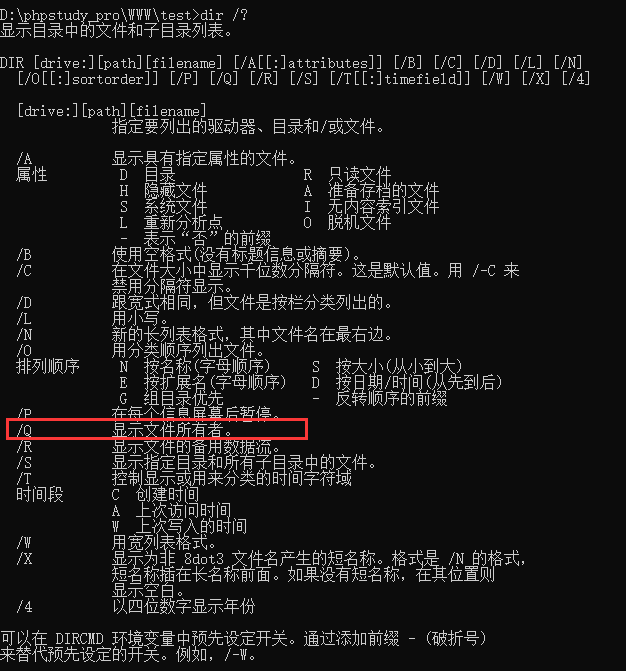
博主前阵子工作的时候注意到命令行的dir命令有个“/Q”参数,可以获取到文件的所有者,也可通过该技巧快速定位攻击者留下的木马后门。 仔细研究了一下后发现这个参数还是比较有价值的,特别是在检查windows服务器被攻击的时候。 举个例子🌰:黑客小张通过SQL注入执行力mysql写了一个木马后门“shell.php”到网站根目录, 当我们检查的时候,在网站目录执行“dir /Q”(“/A:-D参数是不显示'.'和'..'文件夹,此处仅为了截图方便,不详细解释完整含义”)。 可以很明显的看出来inde.p…
