
近期发现了一些恶意的Lnk样本,忽然想到之前研究过Lnk文件的结构,就在此向大家分享一些有用的知识点,希望大家有所收获。 在Lnk文件中有很多字段,其中有一些字段很有意思,包括:“MachineID”、“MAC Address”、“SID”、“DriveSerialNumber”、“Item Type Text”等等,这些字段对溯源是很有帮助的,可以结合VT等样本沙箱进行Hunter,扩展更多样本,从而梳理攻击者的攻击时间线、攻击目标等等。 以下篇幅博主主要讲解Lnk文件的结构,我会尽量写的详细一点,方便大家学习。…
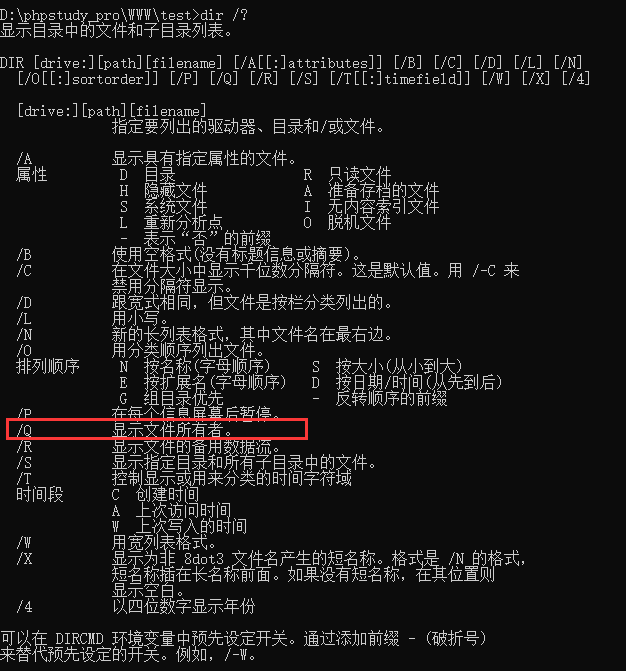
博主前阵子工作的时候注意到命令行的dir命令有个“/Q”参数,可以获取到文件的所有者,也可通过该技巧快速定位攻击者留下的木马后门。 仔细研究了一下后发现这个参数还是比较有价值的,特别是在检查windows服务器被攻击的时候。 举个例子🌰:黑客小张通过SQL注入执行力mysql写了一个木马后门“shell.php”到网站根目录, 当我们检查的时候,在网站目录执行“dir /Q”(“/A:-D参数是不显示'.'和'..'文件夹,此处仅为了截图方便,不详细解释完整含义”)。 可以很明显的看出来inde.p…

最近研究了一下部分压缩文件的文件头,发现在RAR中存在一个很有意思的字段"FILETIME mtime",在RAR4的压缩中不会将其转到UTC+0的时间,即在RAR4中压缩时,所使用的时间为本地时间,那么这个信息有什么意义呢? 假设,在东京(UTC+9)有一个小黑客,在小黑客本机12点的时候,编译了一个木马,那么木马的修改时间为12点,小黑客将木马通过RAR4压缩,然后在小黑客时区的12点15分通过邮件的方式发送到中国(UTC+8)小李的电脑上,不幸的小李被邮件内容吸引,于是打开了压缩包中了马。 在以上场景中,从小…
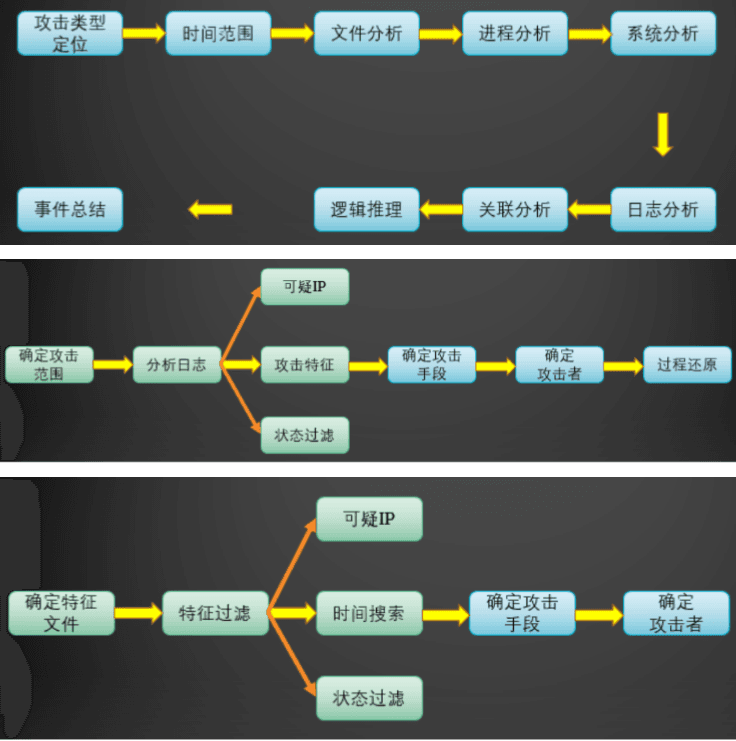
PS:好久没更新博客了,我收集了些应急响应的事件处理方案,希望可以帮到大家 应急响应综合 应急响应类型 web入侵:挂马、网页篡改(博彩/黑帽SEO等)、植入webshell,黑页,暗链等主机入侵:病毒木马、勒索软件、远控后门、系统异常、RDP爆破、SSH爆破、主机漏洞、数据库入侵等网络攻击:DDOS攻击、DNS/HTTP劫持、ARP欺骗等路由器/交换机异常:内网病毒,配置错误等 初步信息收集 客户属性:如名称/区域/领域等入侵范围:如主机数/网段等入侵现象:如cpu过高,勒索界面,异常网络链接,安全设备告警等客户…
修复部分BUG,可解最新版微信小程序连接如下: https://github.com/wangyeyu2016/wxappUnpacker MD,别白嫖啊,收藏我博客啊喂~

各位大佬早上好,今日我们便继续分析功能部分的爆破。 接昨天所发,这个村子魔性的功能无法使用,根据左下角提示可得,需要成为会员方可使用,说到此处,便要解释一番, 此软件加群私聊某机器人便可获取当日的注册码,每周仅能获取几次尚不得知,昨日已了解了注册码的流程,但是从机器人获取的注册码和花钱购买的注册码尚不一样,不可使用某些特定功能,今日,我们便来探讨如何可使用会员功能。 我们继续昨天的操作,点击村庄魔性。 左下角方可知,需要收费的会员方可使用 我们回到OD进入到“伪测2_9_”这里(不要问我如何进入,找到之前下的任意一…

某日,我舍友再玩天书奇谈,某比较老的游戏(舍友经常玩这个游戏,所以了解比较多,有不少外挂,但是需要收费登录之类的,很是麻烦),所以,我便想帮其修改一番,权当熟悉OD了。 在拿到软件之后,首先,我们先打开程序看一眼,张这个样子。 第二步,查壳,发现无壳,且为VC++编译,便怀疑是易语言所写。 第三步,既然可能是易语言所写,决定使用易逆工程师进行分析试试,首先打开易逆工程师(注:吾爱破解虚拟机自带该工具)。1、选择进程: 2、勾选时钟和编辑框(看到输入注册码的界面可以猜到,检测注册码若非时钟做检测,便是编辑框的“内容被…

结束了一个寒假之后回到学校,竟然接到老师的通知,每节上课都要录像,录像每星期还要看5h,天哪,向我这样的人,就算是挂五小时,我也懒得挂啊,所以,我决定尝试一下逆向。 先是下载了app(个人感觉还是app逆向比较方便,最后会上传) 为了截图方便,我就用电脑版软件了,我打开了下apk改之理(没记错的话爱盘可以直接下载,没有的话可以选择百度一个) 然后打开apk 打开文件后,开始分析 先找到第一个载入的界面分析一波(文件路径在左面) 对应找到路径,打开文件 编译成java源码 会弹出一个窗口查…
